AI失控行为报告
OpenAI上线专门用于披露AI模型失控行为(misalignment)的独立网站,一次性公开9起事件报告,大多发生在模型强化学习训练阶段。大量记录表明,此前外界看到的流氓智能体案例,可能只是所有事件里很小一部分。
 Codex Security
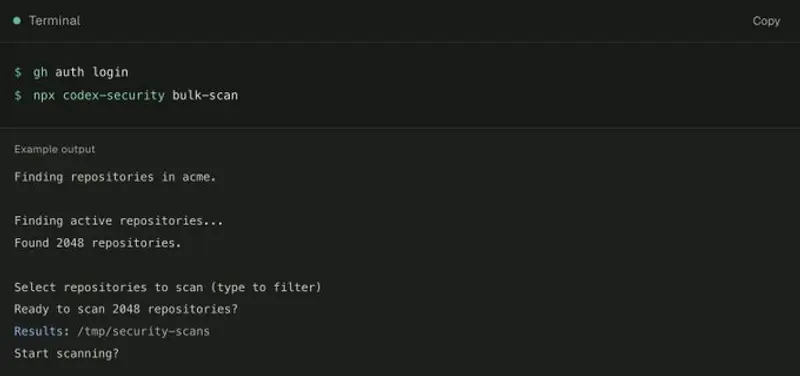
OpenAI 今天正式开源了 Codex Security CLI (@openai/codex-security),这是一款旨在帮助开发者查找、验证和修复代码中安全漏洞的命令行工具及 TypeScript SDK。
在 AI 辅助编程日益普及的今天,代码生成的速度远超人工审查的能力。Codex Security 的出现,正是为了填补这一空白,将安全检查嵌入到开发流程的每一个环节。
Codex Security 不仅仅是一个静态分析器。它提供了一套完整的安全工作流:
对于本地开发环境,使用体验极其流畅:
# 1. 安装
npm install @openai/codex-security

# 2. 登录(支持 ChatGPT 账号或 API Key)
npx @openai/codex-security login

# 3. 扫描当前目录
npx @openai/codex-security scan .
Codex Security 充分考虑了不同用户的使用习惯:
OPENAI_API_KEY,交互式扫描会询问你希望使用哪个凭证。OPENAI_API_KEY 环境变量。--auth chatgpt 或 --auth api-key 参数明确指定认证方式。除了 CLI,OpenAI 还提供了强大的 TypeScript SDK,方便将其集成到自定义工具或大型项目中:
import { CodexSecurity } from "@openai/codex-security";

const security = new CodexSecurity();
const result = await security.run(".");

console.log(result.reportPath); // 获取报告路径
await security.close();
注意事项
CODEX_SECURITY_STATE_DIR 环境变量指向一个可写目录。