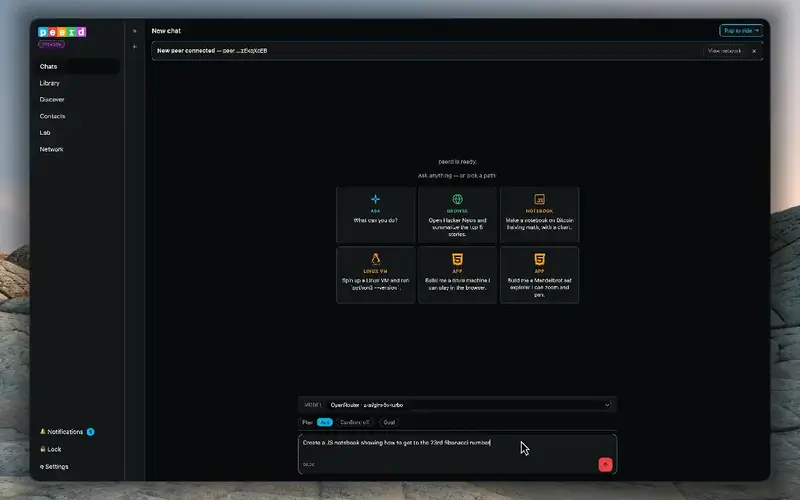
peerd 是一款 Chrome/Firefox 浏览器扩展,它打破了传统 AI 助手依赖云端后端的模式,将完整的智能体(Agent)循环直接嵌入到用户的浏览器环境中。通过利用浏览器原生的安全原语和现有的标签页会话,peerd 能够读取、驱动页面,启动沙盒化计算环境,并通过 WebRTC 对等网络共享成果,实现了真正的“本地优先、隐私至上”的 AI 交互体验。

核心架构:五大模块与信任边界
peerd 的架构设计极其严谨,由五个核心模块组成,每个模块都承担着特定的职责,并建立了清晰的信任边界以确保用户数据的安全。
1. 五大核心模块 (P-E-E-R-D)
- P – Provider (模型适配器):支持 Anthropic、OpenRouter 以及本地 Ollama 等多种模型提供商,用户可自由选择偏好。
- E – Egress (安全出口):负责密钥保管、出口扼流点控制、黑名单管理及审计日志,确保所有出站流量符合安全策略。
- E – Engine (沙盒引擎):提供基于 WebVM 的沙盒化 Linux 环境、Notebooks 及小型应用构建能力,隔离代码执行风险。
- R – Runtime (智能体运行时):管理智能体的思考循环、工具调度、执行/获取/检查逻辑、记忆系统及技能调用。
- D – Distributed (去中心化网络):基于 WebRTC 的对等网络层,支持研究成果的分布式共享与协作。
2. 严格的信任边界
peerd 采用“零信任”原则处理网页内容,通过物理隔离确保核心安全:
- 本地保管库 (Vault):API 密钥和秘密仅在本地加密存储,需通过生物识别或密码解锁后解密,密钥永不离开设备。
- 主智能体 (Main Agent):负责规划与调度,但从不直接读取原始页面字节或运行不受信代码。
- 一次性运行器 (One-shot Runner):一个无密钥、无网络权限的独立进程,负责实际驱动页面和执行操作。其输出被视为“不受信内容”返回给主智能体进行验证。
- 出口扼流点 (Egress Chokepoint):对所有出站字节进行白名单、黑名单及 SSRF 防护,禁止任何绕过行为。
技术特点:极简主义与原生安全
- 无后端、无遥测:整个数据路径中没有任何云组件参与,彻底杜绝数据泄露风险。
- 纯 JavaScript 技术栈:遵循 ES2024+ 标准,不使用 TypeScript、JSX 或复杂的打包工具,保持代码的透明性与可审计性。
- 浏览器原生安全:利用 V8 隔离、不透明来源 iframe 等浏览器内置机制,而非自行编写加密或进程隔离代码,降低了引入新漏洞的可能性。
- 实时验证:智能体驱动的每一个操作在计为完成前,都会根据实时页面状态进行二次验证,确保执行的准确性。
快速开始指南
peerd 目前处于 0.x 实验性测试版阶段,界面和功能可能发生重大变更。
安装方式
- 开发者预览版(推荐早期测试者):
- Chrome (macOS/Windows):下载
peerd-preview-chrome.zip,解压后在 chrome://extensions 开启开发者模式,选择“加载已解压的扩展程序”。 - Firefox:直接点击发布页面上的
peerd-preview-firefox.xpi 进行安装(已签名,支持自动更新)。 - Chrome (Linux):下载
.crx 文件并拖入扩展页面。
- 商店包:待批准后将在 Chrome 网上应用店和 Firefox 附加组件列表上线(省略 dweb 组件)。
配置步骤
- 获取代码:
git clone https://github.com/NotASithLord/peerd.git - 加载扩展:按照上述方式在浏览器中加载
extension/ 文件夹。 - 创建保管库:点击工具栏图标打开侧面板,首次运行需设置本地保管库密码。
- 添加 API 密钥:在“设置” → “API 密钥”中粘贴 Anthropic、OpenRouter 或配置本地 Ollama。
- 开始交互:在聊天框中输入指令,peerd 即可驱动当前标签页、在沙盒中运行命令或搜索网络。
peerd 代表了 AI 智能体发展的一个新方向:从云端托管转向本地自主。它不仅赋予了用户对自己数据和计算环境的完全控制权,还通过创新的“一次性运行器”架构解决了浏览器环境下 AI 执行的安全难题。对于注重隐私、希望深度定制 AI 工作流的开发者和极客而言,peerd 是一个值得密切关注的开源项目。
 Peerd