LocalMCP
LocalMCP是一个轻量级的本地代理工具,通过巧妙的网络中继技术,让 ChatGPT 网页端 能够安全地调用你本机的开发能力——包括文件操作、Shell 执行、持久进程管理以及任何兼容 MCP 的服务器。
LiteLLM Agent Platform 是一个自托管的、用于运行编码代理的基础设施。它能在隔离的沙箱中运行 Claude Code、Codex、Hermes 等任何代理,并配备一个凭证库,使代理可以在绕过权限的情况下运行,而无需看到你的真实密钥。你可以通过终端中的 `lap` CLI、Web UI 或直接调用 API 来使用它。
 LiteLLM Agent Platform
随着 AI 编码代理(如 Claude Code、Codex、Hermes)在日常开发中的普及,如何安全、高效地管理和运行这些代理成为企业和团队面临的新挑战。LiteLLM Agent Platform 是一个自托管的基础设施平台,旨在为运行编码代理提供隔离、安全且统一的管理环境。
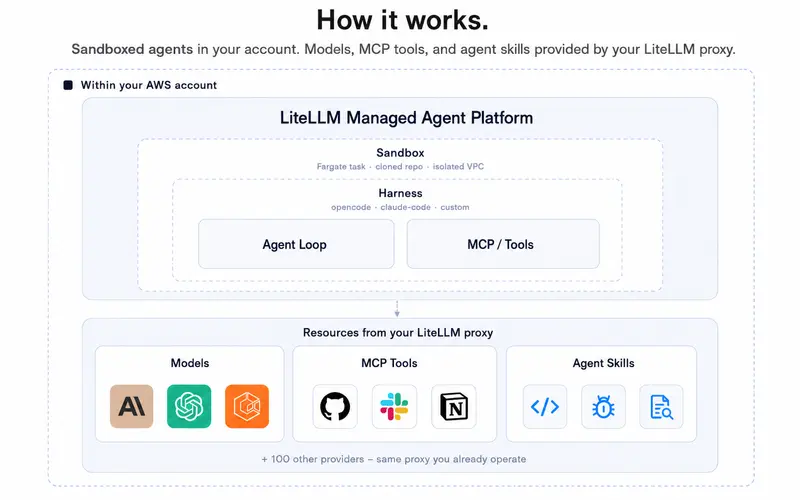
通过 Kubernetes 沙箱技术和中央凭证库,LiteLLM Agent Platform 让代理能够在无需接触真实密钥的情况下执行任务,同时支持通过 CLI、Web UI 或 API 进行灵活交互。
kubernetes-sigs/agent-sandbox CRD,确保环境隔离和资源限制。目前支持主流编码代理工具:
git clone https://github.com/BerriAI/litellm-agent-platform.git
cd litellm-agent-platform/cli && npm install
ln -sf "$PWD/bin/lap.mjs" ~/.local/bin/lap
假设你已有一个运行中的 LiteLLM Agent Platform 实例:
# 登录平台
lap login

# 启动一个新的 Claude Code 沙箱会话
lap claude-code-cli1
这将启动一个新的 K8s Pod,并通过 WebSocket 将你的本地终端连接到其 TTY。按 Ctrl-D 可分离会话,会话将在后台保持活动 24 小时。
对于希望自行部署平台的团队,LiteLLM Agent Platform 提供了基于 kind (Kubernetes in Docker) 的本地开发方案。
# 启动本地 K8s 集群(幂等操作)
bin/kind-up.sh

# 启动平台服务(Postgres, Web, Worker)
docker compose up
部署完成后,访问 localhost:3000 即可通过 Web UI创建和管理代理。随后配置 lap CLI 指向该地址即可开始使用。
对于生产环境,推荐采用以下架构以确保高可用性和安全性:
deploy/ 目录中的 Helm Charts 和 Kubernetes manifests。无论是个人开发者希望在一个干净的环境中测试新模型,还是大型企业需要合规地规模化部署 AI 编程助手,LiteLLM Agent Platform 都提供了一个坚实、灵活且开源的解决方案。立即尝试,构建属于你的安全 AI 代理工厂。